อาชญากรรมทางไซเบอร์ผ่าน WiFi: สิ่งที่คุณต้องรู้
กุมภาพันธ์ 25, 2023 • อัปเดต ตุลาคม 10, 2026
ความปลอดภัยทางไซเบอร์ถือเป็นสิ่งสำคัญอันดับแรกโดยบริษัทและองค์กรต่างๆ และพวกเขากำลังลงทุนอย่างมากในไฟร์วอลล์ที่ทำให้ระบบของพวกเขาไม่สามารถเข้าถึงได้อย่างมีประสิทธิภาพ อย่างไรก็ตาม บริษัทหลายแห่งไม่ทราบถึงการเปิดเผยต่ออาชญากรรมไซเบอร์ที่เกิดจากเครือข่าย WIFI ของพวกเขา.
WIFI ที่มีปัญหา ประกอบกับความเข้าใจที่ไม่เพียงพอต่อสัญญาณที่ชัดเจนของภัยคุกคามทางไซเบอร์ สามารถให้ผู้กระทำผิดทางไซเบอร์เข้าถึงข้อมูลธุรกิจภายในที่ละเอียดอ่อนได้โดยไม่ตั้งใจ นอกจากนี้ยังสามารถเปิดเผยพนักงานต่อความเสี่ยงที่ร้ายแรงของการขโมยข้อมูลส่วนตัว การหลอกลวงฟิชชิ่ง และการหลอกลวงทางไซเบอร์อื่นๆ สิ่งที่หลายคนไม่ทราบคือ WIFI ของพวกเขาสามารถทำให้ความพยายามในการปกป้องทรัพย์สินของพวกเขาเป็นโมฆะ เราต้องตระหนักว่าเรากำลังเผชิญกับการโจมตีของ “คนกลาง” (MITM). อย่างไรก็ตาม ด้วยความรู้ที่ถูกต้องขององค์กรและเทคโนโลยีที่เรียบง่าย มันสามารถป้องกันได้อย่างง่ายดาย.
โหมดการโจมตีทางไซเบอร์ผ่าน WIFI
อาชญากรรมไซเบอร์ไม่หยุดพัก และผู้กระทำผิดทางไซเบอร์กำลังพัฒนาอย่างต่อเนื่อง โดยมุ่งเป้าไปที่องค์กรและมุ่งเน้นความสนใจไปที่ผู้ใช้รายบุคคล ในโลกดิจิทัลที่การเชื่อมต่อและการเข้าถึงแบบไร้สายเป็นสิ่งจำเป็น ผู้ฉวยโอกาสออนไลน์พยายามที่จะใช้ประโยชน์.
จุดเชื่อมต่อที่ไม่ถูกต้อง
ผู้กระทำผิดทางไซเบอร์ดักจับข้อมูลที่วิ่งผ่านจุดเชื่อมต่อไร้สายและใช้ข้อมูลนั้นเพื่อประโยชน์ทางอาชญากรรม กระบวนการนี้ใช้เทคโนโลยีราคาถูกที่ช่วยให้ผู้กระทำผิดทางไซเบอร์ตั้งค่า “จุดเชื่อมต่อ” ปลอมหรือเครือข่ายที่ไม่ถูกต้องที่แสร้งทำเป็นจุดเชื่อมต่อ WIFI ที่ถูกต้องด้วยชื่อที่คุ้นเคย จากนั้นพวกเขาจะสังเกตการกดแป้นพิมพ์และนำข้อมูลส่วนตัวและในกรณีส่วนใหญ่ข้อมูลลับจากใครก็ตามที่เข้าร่วมเครือข่าย เนื่องจากจุดเชื่อมต่อที่ไม่ถูกต้องเหล่านี้ไม่ได้เข้ารหัส กิจกรรมทั้งหมดที่วิ่งผ่านพวกเขาจึงเปิดเผยและมองเห็นได้อย่างสมบูรณ์แก่ใครก็ตามที่ต้องการค้นหา.
การดักจับข้อมูล
การดักจับข้อมูลเช่นรหัสผ่านและชื่อผู้ใช้สามารถให้การเข้าถึงข้อมูลที่ละเอียดอ่อนอย่างผิดกฎหมาย รวมถึงการธนาคารออนไลน์ ข้อมูลบัตรเครดิต และใบอนุญาตของบริษัท ผู้กระทำผิดทางไซเบอร์อาจไม่ใช้ข้อมูลในทันที แต่พวกเขาสามารถละเมิดบัญชีเหล่านี้และข้อมูลที่อยู่ในนั้นได้ตลอดเวลา.
การเคลื่อนไหวด้านข้าง
ความกังวลของผู้ใช้ส่วนใหญ่มาจากเอกสารส่วนตัวและบางครั้งเอกสารลับที่พวกเขาเก็บไว้ในอุปกรณ์ของพวกเขา แต่ผู้กระทำผิดทางไซเบอร์มักไม่สนใจเอกสารประเภทนี้ พวกเขาสนใจการเคลื่อนไหวด้านข้างของบัญชีอีเมลของเหยื่อที่ไม่รู้ตัวมากกว่า ตัวอย่างเช่น หากแฮ็กเกอร์เข้าถึงบัญชีอีเมลของคุณได้ มันจะให้ความสามารถในการเปิดการแจ้งเตือนรหัสผ่านจากเว็บไซต์เช่น PayPal และตรวจสอบการกดแป้นพิมพ์เมื่อคุณเปิดใช้งานรายละเอียดการเข้าสู่ระบบใหม่.
WIFI สาธารณะกับ WIFI ของบริษัท
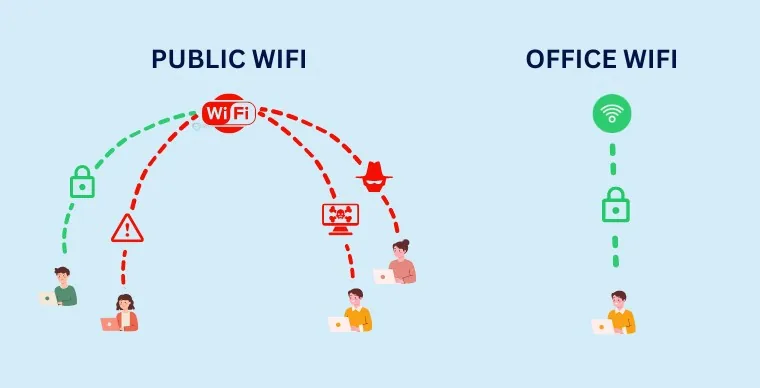
กรณีการสอดแนม WIFI ทั่วโลกกำลังเพิ่มขึ้น ผู้กระทำผิดทางไซเบอร์ได้จับเหยื่อที่มีชื่อเสียงหลายราย โดยแฮ็กเข้าสู่เครือข่ายไร้สายของแบรนด์ที่รู้จักกันดีเช่น Starbucks, American Airlines และ TalkTalk การเคลื่อนไหวนี้ได้แม้กระทั่ง กระตุ้นให้ FBI เตือนผู้ใช้ ให้เข้าถึงสภาพแวดล้อมของพวกเขาก่อนเข้าร่วมเครือข่าย.
ความรู้สึกปลอดภัยที่ผิดพลาด
สิ่งนี้ได้เพิ่มความเข้าใจผิดว่าการดักฟังจำกัดเฉพาะ WIFI สาธารณะเท่านั้น เพิ่มความรู้สึกปลอดภัยที่ผิดพลาดว่าเครือข่ายในสำนักงานไม่ต้านทานต่อการโจมตี และนี่ไม่ถูกต้อง เครือข่าย WIFI มีโอกาสที่จะถูกละเมิดในสภาพแวดล้อมสำนักงานเช่นเดียวกับในห้างสรรพสินค้า ล็อบบี้โรงแรม หรือแม้แต่สนามบิน.
กลยุทธ์ของผู้กระทำผิดทางไซเบอร์
ผู้กระทำผิดทางไซเบอร์ที่มีเทคโนโลยีที่ถูกต้องอาจนั่งอยู่ด้านหลังของกำแพง ในที่จอดรถนอกสำนักงาน หรือแม้แต่ในอาคารข้างเคียง พวกเขาไม่แยกแยะระหว่างเครือข่าย WIFI สาธารณะหรือของบริษัท เป้าหมายของพวกเขาคือการล่อผู้ใช้ที่ไม่สงสัยเข้าสู่เครือข่ายและจุดเชื่อมต่อที่ไม่ถูกต้องของพวกเขาและเปิดตัวการโจมตีทางไซเบอร์จากที่นั่น.
เราจะป้องกันตัวเองได้อย่างไร?
แม้จะมีการเพิ่มขึ้นของการโจมตีทางไซเบอร์ผ่าน WIFI แต่มีเพียงไม่กี่บริษัทที่ได้ดำเนินการฝึกอบรมและขั้นตอนที่ถูกต้องเพื่อจัดการกับภัยคุกคามของการดักฟัง WIFI
หลายคนยังเชื่อว่าการเข้ารหัสรหัสผ่านเพียงอย่างเดียวให้การป้องกันที่เพียงพอ แต่โชคไม่ดีที่ไม่เป็นเช่นนั้น การเข้ารหัสใช้ได้เฉพาะเมื่อผู้ใช้เลือกเครือข่ายที่ถูกต้องอย่างมีสติ หากคุณเลือกจุดเชื่อมต่อที่ไม่ถูกต้อง กุญแจไร้สายที่ปกป้องเครือข่ายของคุณจะไม่จำเป็นตั้งแต่แรก.
องค์กรมีความรับผิดชอบตามกฎหมายต่อการจราจรและข้อมูลที่ผ่านเครือข่ายของพวกเขา พนักงานมีหน้าที่ดูแลพนักงานของพวกเขาและควรทำทุกอย่างที่ทำได้เพื่อให้แน่ใจว่าเครือข่ายของพวกเขาปลอดภัย อย่างไรก็ตาม เนื่องจากอุปสรรคเหล่านี้ พวกเขาจะลดความเสี่ยงของการโจมตี MITM ได้อย่างไร? จำเป็นต้องใช้เทคนิคหลายชั้นที่ผสานเทคโนโลยีและการศึกษา.
จุดที่ควรพิจารณา
ควรให้ความสำคัญมากขึ้นในการทำให้แน่ใจว่าผู้ใช้เข้าใจอันตรายและสามารถรับรู้พฤติกรรมที่ผิดปกติได้ ในขณะที่ผู้กระทำผิดทางไซเบอร์กำลังพัฒนาขึ้นเรื่อยๆ วิธีการของพวกเขามักจะตามรูปแบบที่คุ้นเคยซึ่งหากผู้คนระมัดระวังอาจส่งสัญญาณเตือน นี่คือจุดที่ควรพิจารณา:
- รู้จัก WIFI ของบริษัทของคุณ: การเข้าร่วมฮอตสปอตที่แปลกมักต้องการพฤติกรรมที่ไม่ปกติ ผู้กระทำผิดทางไซเบอร์มักจะเปลี่ยนเส้นทางคุณไปยังเว็บไซต์ที่เป็นอันตรายและไม่ปลอดภัยที่เลียนแบบหน้าเข้าสู่ระบบที่ถูกต้อง หน้าเหล่านี้ทั้งหมดไม่ได้เข้ารหัส ดังนั้นหากคุณเข้าสู่ระบบ การทำธุรกรรมและข้อมูลทั้งหมดของคุณจะมองเห็นได้ ดังนั้นทำความคุ้นเคยกับ SOP ของ WIFI ของบริษัทของคุณ รู้ว่าเกิดอะไรขึ้นและหยุดทันทีหากมีสิ่งใดดูแปลก หากคุณถูกเปลี่ยนเส้นทางไปยังพอร์ทัล โดยเฉพาะในสภาพแวดล้อมการทำงาน นั่นมักจะเป็นสัญญาณเตือน.
- มองหาล็อค: หากคุณทำงานจากระยะไกลและเข้าร่วม WIFI สาธารณะ ไม่ใช่เรื่องแปลกที่จะถูกเปลี่ยนเส้นทางไปยังพอร์ทัล และส่วนใหญ่ไม่เป็นอันตราย คุณสามารถมองหาสัญลักษณ์ล็อคในแถบที่อยู่ เนื่องจากนี่มักจะเป็นสัญญาณของเว็บไซต์ที่ถูกต้อง.
- รู้จักเครือข่ายของคุณ: อุปกรณ์ของคุณจะค้นหาเครือข่าย WIFI ที่รู้จักที่เคยเข้าร่วมมาก่อนอย่างต่อเนื่อง ผู้กระทำผิดทางไซเบอร์จะเลียนแบบพวกเขา โดยตั้งค่า จุดเชื่อมต่อที่ไม่ถูกต้อง ด้วยชื่อเดียวกัน โดยหวังว่าคุณจะเชื่อมต่อโดยอัตโนมัติ ดังนั้นควรระมัดระวัง หากคุณกำลังท่องเว็บที่ McDonald’s และถูกขอให้เข้าร่วม WIFI ของบริษัทของพวกเขา มันน่าจะเป็นการหลอกลวง.
การเพิ่มความปลอดภัยทางไซเบอร์ในเครือข่าย WIFI
เทคโนโลยีสามารถให้การป้องกันต่อการโจมตี MITM เครื่องมือการตรวจจับจุดเชื่อมต่อที่ไม่ถูกต้องสามารถช่วยในการจดจำ กำหนดขอบเขต และลบจุดเชื่อมต่อที่ไม่ถูกต้อง การทำงานจากจุดเชื่อมต่อที่ถูกต้อง โซลูชั่นประเภทนี้บันทึกและตรวจสอบกิจกรรมที่เดินทางผ่านเครือข่าย WIFI ของคุณและสามารถตั้งค่าสถานะพฤติกรรมที่น่าสงสัยได้เนื่องจากพวกเขาให้การมองเห็นและความปลอดภัย.
Also, some companies have launched policies to ensure that customer devices and machines can only connect to certain WIFI or trusted networks, eradicating the risk of unauthorized WIFI. The most proactive have also turned to certificate-based authentication to ensure users that their security is constantly protected. Good examples of this can be seen on your local high street, where retailers assure customers that they are ‘WiFi Friendly’ certified. It is an example that corporate organizations should follow.
แนวปฏิบัติที่ดีที่สุดในการปกป้องตัวเอง
ในโลกที่ทั้งการเคลื่อนที่และการเชื่อมต่อกลายเป็นสิ่งจำเป็นสำหรับการสื่อสารทั่วโลก WIFI เป็นส่วนประกอบสำคัญของสถานที่ทำงานดิจิทัล และผู้ใช้คาดหวังมัน แต่พวกเขายังคาดหวังว่าการสื่อสารออนไลน์และข้อมูลของพวกเขาจะปลอดภัยจากภัยคุกคามทางไซเบอร์.
นี่คือแนวปฏิบัติที่ดีที่สุดในการปกป้องตัวเองจากอาชญากรรมไซเบอร์ผ่าน WIFI:
- หลีกเลี่ยงเว็บไซต์และข้อความที่น่าสงสัย.
- สร้างรหัสผ่านที่แข็งแกร่ง ยาว ซับซ้อน และไม่ซ้ำกัน.
- ใช้ตัวจัดการรหัสผ่านจากผู้ให้บริการที่เชื่อถือได้.
- เปิดใช้งานการยืนยันตัวตนสองขั้นตอนเมื่อเป็นไปได้.
- อย่าใช้รหัสผ่านซ้ำสำหรับมากกว่าหนึ่งบัญชีหรือบริการ หากรหัสผ่านของคุณถูกขโมยในการโจมตี ความเสียหายจะเพิ่มขึ้นเนื่องจากพวกเขาสามารถเข้าถึงบัญชีต่างๆ ได้.
- ตรวจสอบบัญชีธนาคารและบัตรเครดิตของคุณเป็นประจำเพื่อหากิจกรรมที่น่าสงสัย ซึ่งอาจช่วยให้คุณตรวจพบการโจมตีก่อนที่จะทำความเสียหายใหญ่ต่อการเงินหรือชื่อเสียงของคุณ นอกจากนี้ ตั้งค่าขีดจำกัดสำหรับการทำธุรกรรมเพื่อป้องกันการใช้เงินของคุณในทางที่ผิด.
- ระวังข้อมูลลับของคุณ หากคุณต้องการกำจัดเอกสารที่มีข้อมูลส่วนตัวที่ละเอียดอ่อน ให้ทำด้วยวิธีที่ปลอดภัย โดยทำลายเอกสารเหล่านั้นเพื่อให้กู้คืนไม่ได้ ใช้สามัญสำนึกเดียวกันกับอุปกรณ์ของคุณ เมื่อคุณกำจัดหรือขายอุปกรณ์เหล่านี้ ให้แน่ใจว่าคุณจะไม่ทิ้งข้อมูลที่ละเอียดอ่อนของคุณไว้
- อย่าแชร์มากเกินไป หลีกเลี่ยงการโพสต์รายละเอียดเกี่ยวกับชีวิตส่วนตัวของคุณ เพราะอาจถูกอาชญากรนำไปใช้ในทางที่ผิดได้
It’s also important to stay up-to-date with the latest cyber threats and trends. Cybercriminals are always evolving, and so should your knowledge of how to protect yourself and your organization. Participating in cybersecurity training programs and staying informed about the latest tactics and technologies can go a long way in preventing attacks.
สรุปแล้วเครือข่าย WIFI ถือเป็นส่วนสำคัญที่สะดวกและจำเป็นในชีวิตสมัยใหม่ แต่ยังมีความเสี่ยงสูงต่ออาชญากรรมทางไซเบอร์อีกด้วย สิ่งสำคัญคือต้องตระหนักถึงความเสี่ยงเหล่านี้และดำเนินการเพื่อปกป้องตนเองและองค์กรของคุณ การใช้มาตรการรักษาความปลอดภัยที่ถูกต้อง การระมัดระวัง และการศึกษาหาความรู้แก่ตนเองและผู้อื่นจะช่วยลดโอกาสที่จะตกเป็นเหยื่อของอาชญากรรมทางไซเบอร์ที่เกี่ยวข้องกับ WIFI ได้
César Daniel Barreto เป็นนักเขียนและผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ที่มีชื่อเสียง ซึ่งเป็นที่รู้จักจากความรู้เชิงลึกและความสามารถในการทำให้หัวข้อความปลอดภัยทางไซเบอร์ที่ซับซ้อนนั้นง่ายขึ้น ด้วยประสบการณ์อันยาวนานด้านความปลอดภัยเครือข่ายและการปกป้องข้อมูล เขามักจะเขียนบทความเชิงลึกและการวิเคราะห์เกี่ยวกับแนวโน้มด้านความปลอดภัยทางไซเบอร์ล่าสุดเพื่อให้ความรู้แก่ทั้งผู้เชี่ยวชาญและสาธารณชน